

— Если составлять рейтинг хакерских группировок мира по степени их «крутизны», кто будет на первом месте?
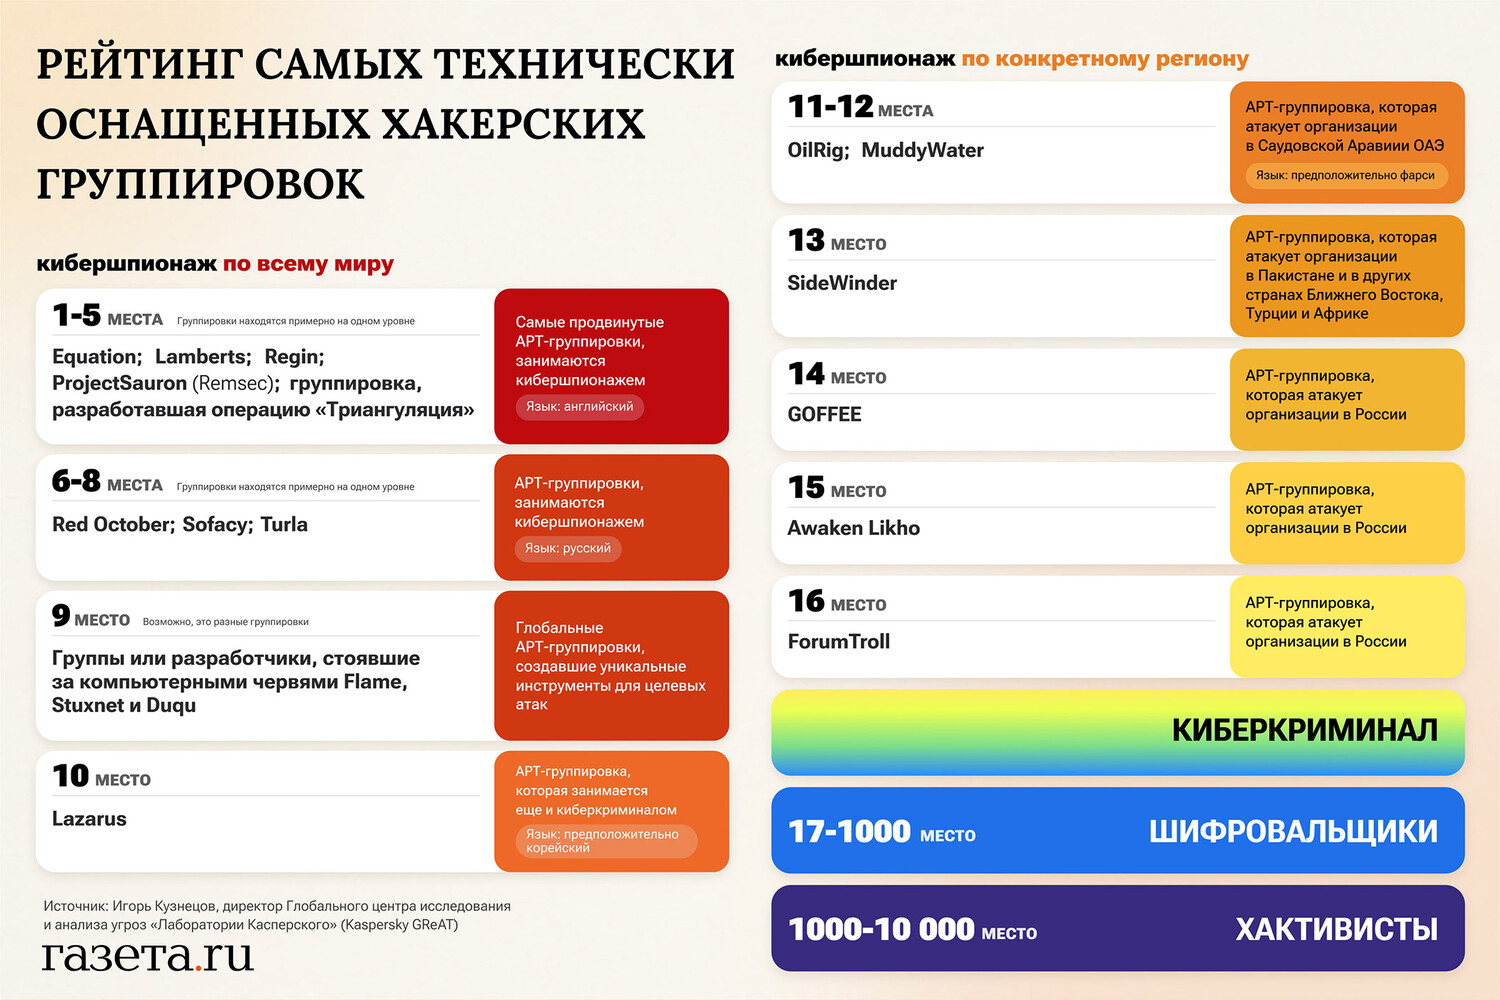
— Если рассматривать группировки с этой точки зрения, то на первом месте у нас суперэлита — Equation. Мы писали о них еще в 2015 году. После нашей публикации они на некоторое время исчезли из поля зрения. Но на самом деле группировка остается активной.
У группировки уникальные технологические возможности. В частности, атакующие используют уязвимости нулевого дня (Zero-day или 0-day — самая дорогая уязвимость. Это недостаток в программном обеспечении, о котором его разработчики и пользователи еще не знают, но злоумышленники уже обнаружили и активно используют для атак). Причем используют в большом количестве. После утечки инструментов Equation, опубликованных хакерской группировкой Shadow Brokers, мир увидел лишь небольшую часть их предполагаемого арсенала. Можно только представить масштаб полного инструментария.
В нашем первом исследовании был особенно интересен модуль, позволявший заражать прошивку жесткого диска. Не прошивку компьютера, а именно самого диска. Можно было вынуть его, переставить в совершенно чистый компьютер, — и новый компьютер, по сути, уже оказывался заражен. Выявить такое заражение обычными средствами крайне трудно.
— Что известно о людях, которые стоят за Equation? На каком языке они говорят?
— Мы не называем страны, которые могут стоять за кибератаками. В индустрии распространено мнение, что участники Equation — носители английского языка. В ранних образцах своего инструментария они оставляли множество строк и других языковых артефактов. Тогда разработчики APT (Advanced Persistent Threat, сложная постоянная угроза — высококвалифицированные группы киберпреступников, которые проводят скрытные, продолжительные и целенаправленные атаки на конкретные организации, государственные структуры или объекты критической инфраструктуры. — «Газета») еще не осознавали, насколько легко исследователи могут по таким следам определить, на каком языке они говорят.
Атакующие не были готовы к тому, что их программы будут так активно изучать. Они оставляли много языковых свидетельств, по ним было понятно, что английский для них родной. Это фактически все, что можно сказать, остальное — домыслы. Публичной информации о группировке, конечно, много, ее нетрудно найти.
У нас простая политика: мы не указываем на конкретные государства. Иначе это были бы неподтвержденные обвинения и выглядело бы как политическая позиция. Мы не делаем политических заявлений, наша задача — защищать пользователей.
— Есть ли кто-то, кто может сравниться с Equation?
— На ту же ступень я бы поставил Lamberts. У них очень похожий подход, но другой инструментарий. Интересно, что они оставляли еще больше забавных языковых артефактов, вплоть до английского сленга. Тогда еще не было распространенной практики создавать так называемые false flags — ложные следы, намеренно указывающие на другую страну. А здесь был очень хороший, естественный английский со сленговыми выражениями.
Выбор жертв у Lamberts очень похож на выбор Equation. У них отличные технические возможности, они тоже используют уязвимости нулевого дня, но их многочисленные инструменты не пересекаются с инструментами Equation.
Иногда у нас возникало ощущение, будто существует одна методичка, по которой разным командам выдают задания на разработку. Может быть, это разные отделы одной организации, может быть, подрядчики. Разумеется, утверждать это мы не можем.
Это чрезвычайно продуктивная группировка, которая активна до сих пор.
— Equation и Lamberts занимаются кибершпионажем?
— Да, и для них очень важна скрытность. После того как мы впервые публично рассказали об этих группировках, их поведение резко изменилось. Теперь, если их инструменты оказываются на компьютере с продуктами «Лаборатории Касперского» и возникает хотя бы малейший признак того, что мы их заметили, атакующие стараются немедленно исчезнуть.
Бывает и по-другому: компьютер заражен давно, пользователь устанавливает наш продукт, мы обнаруживаем множество признаков активности группировки, а через пару дней атакующие исчезают.
— Кто еще входит в высшую лигу?
— С Equation и Lamberts можно сравнить пока не установленную группировку, которая стоит за операцией «Триангуляция» — атакой на iPhone, в том числе наших сотрудников, с использованием цепочки уязвимостей нулевого дня.
Инструментарий там уникальный, ни с чем не пересекается, но подход очень похож на Equation и Lamberts. Уровень технических возможностей позволяет поставить ее в один ряд с ними.
Есть еще Regin, у которой также был уникальный, ни с чем не пересекающийся набор инструментов для кибершпионажа. И ProjectSauron, известная также как Remsec, которая то появляется, то исчезает. По технологическим возможностям их можно расположить рядом.
— А какие группировки вы бы поставили следом за этой элитой?
— Есть группировки, у которых когда-то были исключительные возможности, но теперь они не проявляют себя. Может быть, ушли на пенсию, а может, настолько хорошо спрятались, что мы ничего о них не слышим.
В первую очередь это Red October, которую традиционно относят к русскоязычным группировкам. Мы раскрыли ее, и сразу после публикации она исчезла, — больше мы ее не наблюдали. Это делает ее уникальной. Обычно группы, занимающиеся кибершпионажем, после разоблачения уходят на некоторое время в тень, перегруппировываются и возвращаются.
Ее подход отличался от традиционно англоязычной школы. Там мы часто видим промышленную, «корпоративную» разработку со стандартами и сложной архитектурой. А у Red October все было написано совсем иначе: казалось, никто даже не задумывался об архитектуре, но при этом все прекрасно работало. Другая школа.
— Какие еще русскоязычные группы заслуживают места в рейтинге?
— Рядом с Red October находятся Sofacy и Turla. Это две разные, не связанные друг с другом группировки с разными инструментами и зачастую разными целями. В отрасли для Sofacy также используют обозначение APT28. Но в итоге и у Sofacy, и у Turla задача — кибершпионаж.
Обе существуют много лет и продолжают работать. У них сложный инструментарий, хотя настолько дорогие технологии, как у топовой верхушки, они, как правило, не применяют.
— Вы упомянули тех, кого можно назвать «крутыми, но бывшими». Кто еще к ним относится?
— Это группы или разработчики, стоявшие за компьютерными червями Flame, Stuxnet (компьютерный червь, нацеленный в основном на центрифуги иранских предприятий по обогащению урана) и Duqu. Не всегда понятно, была ли это одна группировка или несколько: их инструментарий частично пересекался. Эти программы появились на заре исследований APT и были совершенно уникальными.
Например, у Flame был модуль, который включал Bluetooth на ноутбуке и превращал его в своеобразный маяк, позволяющий обнаружить устройство поблизости. Подобные инструменты больше нигде не появлялись. Нельзя сказать наверняка, продолжают ли эти группы работать, полностью сменили ли они арсенал или исчезли. Было видно, как инструменты последовательно обновлялись, то есть они не пропали в одночасье. Но что происходит сейчас, мы не знаем.
Flame по стилю разработки был чем-то похож на Equation, но некоторые его компоненты пересекались со Stuxnet и Duqu. Это выглядит как сотрудничество нескольких групп, возможно, даже говорящих на разных языках. Я бы поставил их в один ряд с выдающимися, но уже не наблюдаемыми группами — выше следующего эшелона.
— Кто находится в следующем эшелоне? Например, где в вашем рейтинге Lazarus, которой приписывали изначально самый масштабный взлом криптобиржи Binance, когда было украдено 6,3 млрд долларов?
— Lazarus я бы поставил условно в конце первой десятки. Ее нельзя назвать молодой, но в отличие от группировок, которые стараются исчезнуть после разоблачения, Lazarus вообще об этом не беспокоится. Их принцип: «Вижу цель — не вижу препятствий».
Изначально их цели находились преимущественно в Южной Корее. Когда Lazarus только появилась, она вела себя довольно странно. Например, ее связывают со взломом Sony Pictures, после которого разразился скандал вокруг фильма, по-видимому, очень не понравившегося атакующим. Затем с той же группировкой связали попытку хищения денег из Центрального банка Бангладеш через международную банковскую систему.
При этом другой огромный пласт ее активности — чистый кибершпионаж. Сейчас в отрасли распространено представление, что Lazarus — скорее зонтичное название для большого объединения атакующих с разной специализацией.
— Как они реагируют на публикации кибербезопасников? И почему Lazarus часто связывают с Северной Кореей?
— Они чуть-чуть меняют программы — ровно настолько, чтобы те перестали детектироваться, — и сразу используют их снова. Возможно, у них быстро меняются операторы, а возможно, для них публичность вообще ничего не значит.
ФБР, ряд национальных центров кибербезопасности и многие компании связывают Lazarus с Северной Кореей. Но мы не располагаем прямыми доказательствами, позволяющими уверенно назвать любое государство. При этом Lazarus действует глобально, ее активность видна в разных частях мира.
На ней условно заканчивается первая, наиболее технологически развитая группа рейтинга. Дальше начинаются игроки, в основном сосредоточившие свою деятельность в отдельных регионах.
— Это тоже APT-группировки?
— Да, но они интересуются только каким-то конкретным регионом и не стремятся выходить за его пределы.
Например, есть множество групп, которые по языковым признакам относят к китайскоязычным. У каждой свои интересы: Центральная Азия, отдельные страны СНГ, Юго-Восточная Азия. Чаще всего за такими кампаниями стоят политические или финансовые интересы, а непосредственная цель — сбор коммерческой либо политической информации.
На Ближнем Востоке известны OilRig и SideWinder (обе приписывают Ирану. — «Газета»). Они атакуют, например, организации в Саудовской Аравии и ОАЭ. Нередко предполагают, что атакующие находятся где-то по соседству со странами-жертвами, но доказать это невозможно. SideWinder — пример расширения географии: среди ее целей был Пакистан, а со временем мы наблюдали операции в других странах Ближнего Востока, Турции и Африки.
— Есть ли региональные группировки, которые атакуют только Россию?
— Да. Например, GOFFEE, за которой мы следим с 2022 года. Наблюдавшиеся нами цели этой группы — коммерческие и государственные организации в России. Есть и другие группы, иногда целые объединения под одним названием.
Интересный случай — Awaken Likho. Первоначально мы наблюдали ее как группировку, занятую кибершпионажем против российских организаций. Но затем стали видеть переход к саботажу: после длительного присутствия в сетях некоторых жертв атакующие не просто собирали информацию, а уничтожали инфраструктуру. Для нас это заметное изменение тенденции. Возможно, это не единичный случай, мы ожидаем похожих изменений и в будущем.
— Бывают ли группы, которые специально изучают русский язык, чтобы атаковать российские организации?
— Бывают очень интересные случаи. Например, ForumTroll, об операции которой мы рассказывали в прошлом году. Атакующие применили уязвимость нулевого дня в Google Chrome и отправили письма только адресатам в России.
Каждому подбирали подходящую тему, в частности, приглашали людей на «Примаковские чтения».
По нашему предположению, для этой атаки они использовали домен, когда-то действительно принадлежавший организаторам форума. Потом его перестали использовать, он освободился, и злоумышленники зарегистрировали его заново. Достаточно было перейти по ссылке якобы для регистрации, — и через уязвимость в браузере активировалась вредоносная программа, после чего компьютер оказывался скомпрометирован. Но Google заделала эту дыру очень быстро, примерно через неделю после того, как мы сообщили им об обнаруженной уязвимости.
Сначала казалось, что у группы исключительно продвинутые инструменты. Но, раскручивая историю, мы нашли ее более ранние атаки — очень примитивные, например, обычную рассылку вредоносных программ по почте. И вдруг они применили дорогую уязвимость нулевого дня. Если оценивать ее по потенциальной стоимости программы вознаграждений, за такую находку можно было бы получить около четверти миллиона долларов от Google. Но мы («Лаборатория Касперского») ничего не получили.
После того как информация об уязвимости стала публичной и ее исправили, оставшуюся часть года атакующие опять пользовались самым примитивным инструментарием. Такое ощущение, будто у них закончился бюджет. Очень необычная ситуация, раньше мы подобного не встречали.
— Какие хакеры идут в рейтинге «крутизны» после АРТ-группировок? — После них идет киберкриминал. Причем граница будет размытой. Есть высокопрофессиональные преступные группы, которые внимательно изучают методы APT и заимствуют их настолько, насколько позволяют ресурсы. В первую очередь это шифровальщики, которые проникают в организации, шифруют их данные и требуют выкуп.
Иногда такие группы работают весьма профессионально: сами находят или покупают уязвимости нулевого дня. Это уже приближает их к территории APT. Такое пересечение стало заметным в последние три года, — это достаточно свежая тенденция. Но чаще киберпреступники используют общедоступные инструменты, чтобы скомпрометировать всю корпоративную сеть. О сложных разработках они не задумываются: готовый инструментарий можно просто купить как услугу.
— Могут ли APT-группировки использовать обычных киберпреступников, чтобы попасть в нужную им организацию?
— Да, иногда случается почти кинематографическая история: обычных преступников взламывает APT-группа. Зачем самостоятельно проникать в организацию, если кто-то уже оказался внутри?
Причем киберпреступники могут и не знать, что их используют как посредников. Допустим, обычная преступная группа попадает в сеть компании, планируя украсть данные или потребовать выкуп. Но в это время ее собственные системы уже скомпрометированы другими атакующими. Те через полученные доступы тоже входят в организацию, забирают нужную им информацию и исчезают. Отличная работа с точки зрения нападающих.
— Где в этом рейтинге находятся обычные хакеры, от которых пользователи получают письма с вредоносными вложениями? Они вообще сопоставимы с APT?
— Если мы условно рассматриваем первую десятку или двадцатку наиболее сильных групп, то обычный мошенник, рассылающий такие письма, окажется где-нибудь на тысячном месте. Это, конечно, образная оценка: буквально пересчитать и ранжировать всех атакующих невозможно. Те, кого вы называете «школьниками», по уровню возможностей находятся очень далеко от элиты APT.
— Можно ли разделить киберпреступников на тех, кто атакует компании, и тех, кто охотится за деньгами обычных людей?
— Да. Если проводить аналогию с обычным бизнесом, шифровальщики, атакующие организации, — это в основном B2B. Затем начинается B2C, то есть атаки на частных пользователей. Именно с такими угрозами чаще сталкиваются читатели: вредоносные сообщения, мобильные трояны, попытки украсть деньги со счетов. Их число физически невозможно точно посчитать и классифицировать. За атакой может стоять один человек, а может — целая группа.
Например, «Mamont»: много лет под этим названием наблюдали распространение мобильных троянов, которые крадут деньги у конечных пользователей. Одна группа в какой-то момент исчезает, или ее участников арестовывают, появляется следующая. Это практически бесконечный цикл.
Попытки шифровать личные компьютеры и требовать выкуп — скорее переходный вариант между B2B и B2C, когда на обычных пользователей переносят методы вымогательства у организаций. Технически это довольно просто, иногда злоумышленники даже лишь имитируют шифрование, чтобы получить деньги еще одним способом.
Люди, безусловно, до сих пор страдают от таких схем, и все же настоящие массовые кампании по шифрованию компьютеров чаще направлены на организации.
— Существуют ли атаки, которые плохо укладываются в «рейтинг крутизны»?
— Да, есть отдельный большой класс — атаки на цепочку поставок. И здесь нужно различать два сценария. Первый — атака через доверенного поставщика.
Взламывают небольшого подрядчика, а затем через него проникают в крупную организацию. Это скорее прием, техника, а не характеристика конкретной группировки. Он более типичен для шифровальщиков, но APT тоже им пользуются.
Второй сценарий — внедрение вредоносной «закладки» в легальное программное обеспечение, которое затем получают пользователи. С этим мы регулярно сталкиваемся и в APT-атаках.
Особая проблема — это атаки на приложения с открытым исходным кодом, open source. Мы давно об этом говорим и будем говорить еще долго: масштаб таких атак растет и будет расти в ближайшем будущем.