
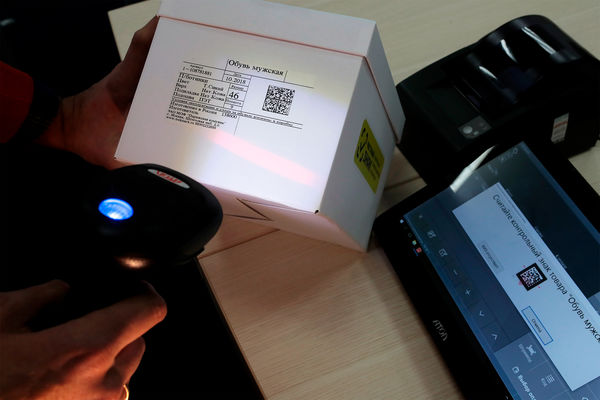

Эксперты «Лаборатории Касперского» раскрыли новый вектор кибератаки через сканеры штрихкодов, который может открыть злоумышленникам доступ к системам управления складом и нарушить обработку и отгрузку заказов. Об этом «Газете.Ru» рассказали в компании.
Проблема оказалась в отсутствии аутентификации между сканером и базовой станцией. Сканер становится точкой входа в складскую сеть. Атака идет по беспроводному каналу: злоумышленник в зоне действия радиосигнала внедряет нажатия клавиш в устройство и потенциально добивается удаленного выполнения кода — все это без участия пользователя. Такую уязвимость нашли на сканерах нескольких производителей.
Атака идет по следующему сценарию: когда кладовщик использует беспроводной сканер, хакер перехватывает Bluetooth-адрес станции и передает на нее вредоносные команды, имитируя нажатия клавиш. Станция пересылает их на компьютер, который воспринимает ввод как легитимный. Так злоумышленник получает начальный доступ к складской сети, подключённой к критическим системам. Похожие атаки возможны через терминалы сбора данных и термопринтеры.
«Точкой входа для взлома может оказаться любая технология — даже обычный сканер штрихкодов. Такая атака способна дестабилизировать работу всей экосистемы. Складам и ретейлерам важно выстраивать защиту комплексно», — отметил руководитель отдела сервисов промышленной безопасности «Лаборатории Касперского» Сергей Сидоров.
Эксперты советуют проверять новые устройства перед подключением к сети, отключать неиспользуемые Bluetooth-интерфейсы, применять надёжную аутентификацию, сегментировать складские сети, устанавливать обновления безопасности и ограничивать права учётных записей. Также важно проводить учения по моделированию атак и повышать осведомлённость сотрудников.
Ранее «Лаборатория Касперского» раскрыла три главных темы вредоносных писем в кибератаках.